Januar 2022
Autor:in des Beitrags
Florian
Team Lead Digital Workplace – Virtualization
Veröffentlicht am
05.01.2022 von Florian
Jetzt Blogbeitrag teilen
Xing LinkedIn Facebook Twitter

Citrix StoreFront im neuen Edge-Browser

Verhalten & Fallstricke

2020 war ein wichtiges Jahr für das Internet! Im Juni begann Microsoft mit dem automatischen Rollout des neuen Edge-Browsers auf Basis der Chrome-Plattform. Zwar enthält dieser noch eine Hintertür zum IE11-Modus, den man gezielt für bestimmte inkompatible Webseiten aktivieren kann. Dennoch wurde damit definitiv das Ende einer Ära eingeläutet, die nicht unbedingt nur aus Höhen bestand. Während der Internet Explorer noch bis Juni 2022 auf bestimmten Microsoft-Plattformen überlebt und der IE-Modus im neuen Edge nach Aussage von Microsoft noch „mindestens bis 2029“ Bestand hat, wird der Edge „Legacy“-Browser seit März 2021 nicht mehr unterstützt.

Lifecycle FAQ – Internet Explorer and Microsoft Edge | Microsoft Docs

In diesem Beitrag möchten wir die Fallstricke bei der Nutzung des neuen Edge-Browsers mit Citrix StoreFront beleuchten, denn leider ist das Verhalten des Browsers nicht so „straight forward“, wie man es jahrelang vom guten alten Internet Explorer gewohnt war.

Neuerungen & Probleme

CITRIX STOREFRONT WEB-SERVICES IM BROWSER

Als Front-End zu einer Citrix Virtual Apps und Desktops (CVAD) Infrastruktur kommt den StoreFront Web-Services eine wichtige Bedeutung zu. Deshalb werden diese in der Regel redundant ausgelegt und über einen zentralen DNS-Namen angesprochen. Die Nutzung erfolgt sowohl von extern via Citrix Gateway als auch intern über einen Browser.

Der Anmeldevorgang, die Prüfung der Berechtigungen, soll für den Benutzer möglichst transparent und ohne Unterbrechungen und Missverständnisse erfolgen. Speziell, wenn in Unternehmen vom Internet Explorer auf den neuen Edge-Browser gewechselt wird ist das Browserverhalten jedoch spürbar „umständlicher“ und bedarf einiger Anpassungen.

Beim Aufruf der Seite aus dem internen Netz wird zunächst geprüft, ob auf dem Endgerät eine Citrix Workspace-App installiert ist:

Der nachfolgende Bildschirm verwirrt mehr, als dass er dem Benutzer hilft: Fehlbedienungen sind hier fast zu erwarten.

Der nachfolgende Bildschirm verwirrt mehr, als dass er dem Benutzer hilft:

Bricht der Benutzer die Erkennung beispielsweise ab, setzt er damit gleichzeitig das Single-Sign-On außer Kraft und muss sich manuell authentifizieren:

Was der Benutzer aber eigentlich sofort zu sehen bekommen sollte: Hier hat er jetzt die Wahl (auf Wunsch dauerhaft) mit seinem lokalen Benutzer automatisch angemeldet zu werden oder sich mit einem anderen (z.B. administrativen) Userkonto anzumelden.

Lösung

Bei der internen Nutzung der StoreFront Services (also ohne Anmeldung über ein Citrix Gateway) wird in der Regel ein Corporate Device genutzt. Eine Abfrage des installierten Clients kann damit entfallen.

Zunächst deaktiviere ich deshalb in der StoreFront-Konsole den Client-Download für den Store:

Wenn man danach sucht, wie man die Client-Erkennung auf der StoreFront-Anmeldeseite deaktivieren kann, findet man schnell diese „einfache Lösung“ in der Knowledge Base des Herstellers:

How to disable Receiver client detection in StoreFront (citrix.com)

Das Abschalten des ProtocolHandler in der „web.config“-Datei des StoreFront Servers gemäß diesem Artikel führt jedoch zu mehr Unbequemlichkeit als zuvor, da damit auch das Single-Sign-On permanent verloren geht.

Im Anschluss kümmere ich mich daher um die Popup-Fenster der eigentlichen Client-Erkennung und nutze dazu eine spezielle Edge-Policy namens „AutoLaunchProtocolsFromOrigins“. Diese steht seit der Edge-Version 85 sowohl als Gruppenrichtlinie (GPO) als auch über den Microsoft Endpoint Manager (Intune) zur Verfügung. Für Tests eignet sich natürlich auch ein manueller Registry-Eintrag oder die Implementierung einer REG-Datei.

Microsoft Edge Browser Policy Documentation | Microsoft Docs

Die Syntax ist ein wenig knifflig, da eine kommaseparierte Liste mit mehreren Einträgen erlaubt ist, z.B.:

[{„allowed_origins“: [„*“],“protocol“: „onenote“},
{„allowed_origins“: [„*“], „protocol“: „msteams“} ,
{„allowed_origins“: [„*“], „protocol“: „ms-word“} ,
{„allowed_origins“: [„*“], „protocol“: „ms-powerpoint“},
{„allowed_origins“: [„*“],“protocol“: „ms-excel“}]

In unserem Fall genügt die folgende Zeile, um den Citrix Workspace Launcher automatisch zu bedienen:

[{„allowed_origins“: [„company.com“], „protocol“: „receiver“}“protocol“: „ms-excel“}]

Wobei „company.com“ dem „*“ gegenüber zu bevorzugen ist, da nur die eigene Seite als vertrauenswürdig angegeben wird.

Microsoft schreibt dazu in der Dokumentation:

If you don’t configure this policy, no protocols can launch without a prompt. Users can opt out of prompts on a per-protocol/per-site basis unless the ExternalProtocolDialogShowAlwaysOpenCheckbox policy is set to Disabled. This policy has no impact on per-protocol/per-site prompt exemptions set by users.

Die hier erwähnte Policy ist diese:
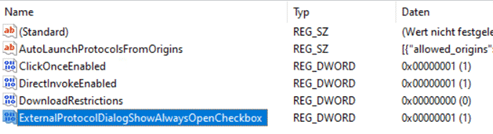
Ob die Policy in der Praxis zieht kann man übrigens auch direkt im Edge-Browser abfragen:

Ergebnis

Die Erkennung läuft automatisch ab

Die Anmeldung erfolgt wie beim seligen Internet Explorer via Single-Sign-On.

Stand heute ist der „Edge Chromium“ Browser vollständig nutzbar und wird auch von Citrix für StoreFront-Umgebungen unterstützt. Um das Benutzererlebnis erfreulich werden zu lassen und Anrufe beim internen Help-Desk zu vermeiden, sind jedoch ein paar Feinjustierungen dringend empfohlen.

SIE MÖCHTEN MEHR INFOS?

WIR SIND FÜR SIE DA.

Sie haben Fragen zu Citrix und möchten das Maximale aus Ihren Lizenzen rausholen? Wir beraten Sie gerne.

NELE HANSEN | Citrix Customer Consultant
+49 89 71040920

nele@provectus.de

Zum Kontaktformular

Blogbeitrag

Der Exit-Readiness-Check – Was Ihr Unternehmen heute schon tun kann

Cloud Exit ohne Ausstiegspläne: Erfahren Sie, wie Sie mit dem Exit-Readiness-Check Abhängigkeiten reduzieren, Datenportabilität sichern und Ihre Handlungsfähigkeit stärken.
Weiterlesen
Blogbeitrag

Vendor Lock-in bei Microsoft 365 – Was wirklich bindet und warum Daten nur die halbe Wahrheit sind

Ein Microsoft 365 Exit ist weit mehr als eine Datenmigration. Denn die größten Abhängigkeiten entstehen durch Integrationen, Geschäftsprozesse und KI-gestützte Workflows. Erfahren Sie, wo der Vendor Lock-in besonders stark ist und worauf Unternehmen bei einem Plattformwechsel achten sollten.
Weiterlesen
Webinar

Nicht nur KI-ready. Bereit für das, was danach kommt

Wie wird aus KI mehr als ein Pilotprojekt? Auf dem Expert Day KI zeigen wir, wie verlässliche Daten, klare Verantwortlichkeiten und eine tragfähige IT-Architektur den Weg für produktive KI und messbaren Geschäftswert ebnen.
Weiterlesen
Blogbeitrag

Microsoft Funding für Azure: Warum die Qualifikation des Partners entscheidend ist

Warum kann nicht jeder Microsoft-Partner dieselben Funding-Möglichkeiten nutzen? Der zweite Teil unserer Blogserie zeigt, welche Rolle Spezialisierungen und nachgewiesene Expertise spielen – und welchen Mehrwert das für Ihr Azure-Projekt hat.
Weiterlesen
Webinar

Datenklassifizierung: Was NIS2, Copilot und KI von Ihren Daten einfordern und wie Sie jetzt das Fundament legen, das wirklich hält

Viele Unternehmen haben Sensitivity Labels – und trotzdem bleiben große Teile ihrer Daten unklassifiziert. Im Webinar zeigen wir, wie Microsoft Purview und Informationscluster die Basis für Copilot, KI und Compliance schaffen.
Weiterlesen
Webinar

Wenn die KI-Idee schneller ist als die Cloud-Reife

Wie wird aus einer guten KI-Idee eine tragfähige Lösung? Im Webinar zeigen wir anhand eines Praxisbeispiels, welche Cloud-, Daten- und Betriebsgrundlagen es braucht, damit KI-Anwendungen sicher, nutzbar und erweiterbar werden.
Weiterlesen
Blogbeitrag

Microsoft Funding für Ihre Azure-Projekte

Welche Azure-Projekte können von Microsoft Funding profitieren? Unser Beitrag zeigt, welche Vorhaben infrage kommen, wann sich eine Prüfung lohnt und wie aus einer Projektidee eine konkrete Fördermöglichkeit wird.
Weiterlesen
Blogbeitrag

Kritische Sicherheitslücken in Citrix NetScaler: Sofortiges Handeln erforderlich

Kritische Sicherheitslücken in Citrix NetScaler ADC und Gateway. Prüfen Sie betroffene Versionen und sichern Sie Ihre Systeme mit den aktuellen Sicherheitsupdates ab.
Weiterlesen
Webinar

Von der Cloud-Idee zum konkreten Azure-Projekt: Mit Microsoft Funding schneller in die Umsetzung

Wie wird aus der Entscheidung für Azure ein konkretes Projekt? In unserem Webinar erfahren Sie, wie Sie Migration und Modernisierung strukturiert planen, Workloads priorisieren und Microsoft Funding gezielt einbinden.
Weiterlesen
Blogbeitrag

Microsoft setzt auf Passkeys: Warum Unternehmen jetzt ihre MFA-Prozesse neu denken sollten 

Microsoft setzt zunehmend auf Passkeys und phishing-resistente Authentifizierung. Wir zeigen, was das für Onboarding und MFA-Recovery bedeutet und wie der Temporary Access Pass dabei unterstützt.
Weiterlesen
Jetzt Blogbeitrag teilen
Xing LinkedIn Facebook Twitter