Oktober 2017
Autor:in des Beitrags
Maximilian
Team Lead Business Apps and KI
Veröffentlicht am
18.10.2017 von Maximilian
Jetzt Blogbeitrag teilen
Xing LinkedIn Facebook Twitter
am NetScaler realisieren

Rate Limiting und Connection Limits

Wie man Rate Limiting und Connection Limits für bestimmte URLs am NetScaler realisiert, dazu hat sich unser Kollege Maximilian Leimgruber ein paar Gedanken gemacht und zwei Lösungsvorschläge erarbeitet. Nehmen wir einfach mal die zwei unbegrenzten URLs /service/test1 und /service/test2/ als Beispiel. Die Antwortzeiten bei URL /service/test1/ steigen an und wir wollen die Anzahl der Request begrenzen und der Rest soll gedropped werden. /service/test2/ hingegen soll unangetastet bleiben.

Lösungsvorschlag 1:

Nur mit Responder Policy: “Wenn die Zeit zum ersten Byte größer als x Millisekunden  und zugleich die Anzahl der Connections größer als x ist und gegebenenfalls der Aufruf dem Pfad x entspricht, dann soll gedropped werden. Deren Action kann auf DROP oder RESET gesetzt werden.

Zur Erklärung:
– GT: Größer als
– RESPTIME. Liefert die Antwortzeit als Integer in Millisekunden. Dabei handelt es sich um die durchschnittliche Zeit bis zum ersten Byte (TTFB – Time to first byte) von allen Services die an diesen virtuellen Server gebunden sind.
Usage: SYS.VSERVER(“vserver”).RESPTIME
– CONNECTIONS. Liefert die Anzahl der Verbindungen zu diesem virtuellen Server.
Usage: SYS.VSERVER(“vserver”).CONNECTIONS

Lösungsvorschlag 2:

Rate Limiting und Responder Policy: “Wenn die Zeit zum ersten Byte größer als x Millisekunden und zugleich die Anzahl der Requests pro Zeit x auf einen exakten Pfad (oder eine URL) größer als x ist, dann soll gedropped werden.
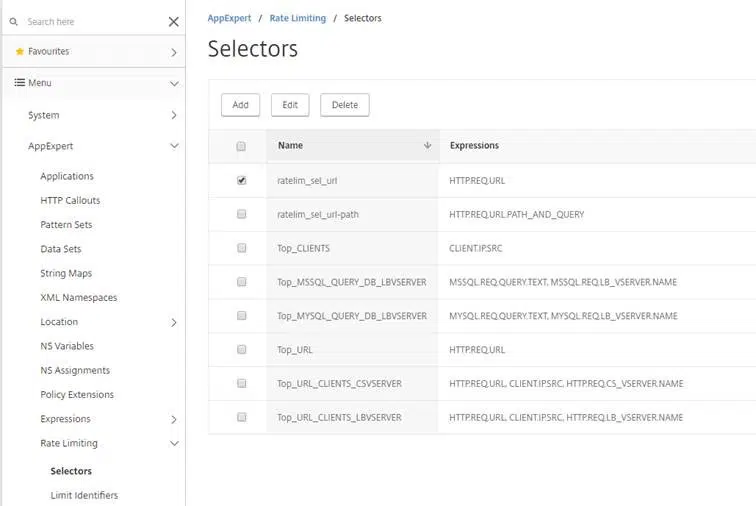
1.) Rate Limiting Selector: “Ein traffic stream selector ist ein Filter zur identifizierung einer Entität für die ein gedrosselter Zugriff gewünscht wird.”

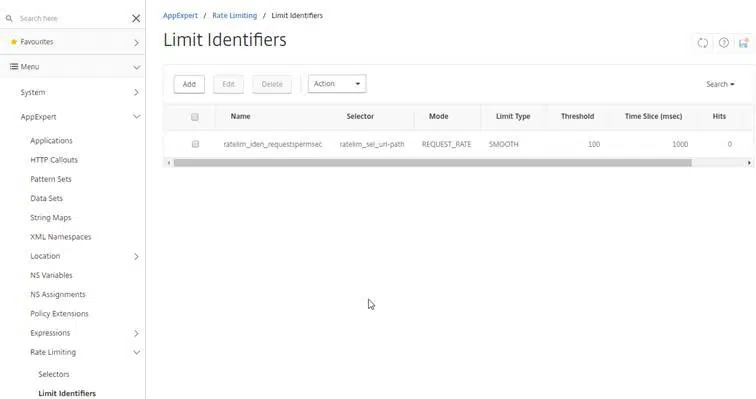
2.) Rate Limiting Identifier: “In der Rate Limiting Identifier Policy wird definiert, wann der Grenzwert der Requests pro Zeit überschritten ist. Das gilt pro Selector, in diesem Fall also pro Pfad. Im Folgenden seht Ihr wie wir die Request Rate auf 100 pro Time Slice, also 1 pro Sekunde setzen.
3.) Responder Policy: “Diese Responder Policy muss natürlich wieder an einen LB vServer gebunden werden.”

CLI:
> sh run | grep lim
add stream selector ratelim_sel_url-path HTTP.REQ.URL.PATH_AND_QUERY
add stream selector ratelim_sel_url HTTP.REQ.URL
add ns limitIdentifier ratelim_iden_requestspermsec -threshold 100 -mode REQUEST_RATE -limitType SMOOTH -selectorName ratelim_sel_url-path
add responder policy res_pol_limit-connections "SYS.VSERVER(\"lb_vs_owa.contoso.de\").RESPTIME.GT(1000) && SYS.VSERVER(\"lb_vs_owa.contoso.de\").CONNECTIONS.GT(1000) && HTTP.REQ.URL.PATH_AND_QUERY.STARTSWITH(\"/service/test1\")" DROP
add responder policy res_pol_limit-requests "\n\nSYS.VSERVER(\"lb_vs_owa.contoso.de\").RESPTIME.GT(1000) && sys.check_limit(\"ratelim_iden_requestspermsec\") && HTTP.REQ.URL.PATH_AND_QUERY.STARTSWITH(\"/service/test1\")" DROP
bind lb vserver lb_vs_owa.contoso.de -policyName res_pol_limit-requests -priority 100 -gotoPriorityExpression END -type REQUEST
bind lb vserver lb_vs_owa.contoso.de -policyName _pol_limit-connections -priority 110 -gotoPriorityExpression END -type REQUEST

Das könnte dich auch interessieren

Blogbeitrag

Microsoft setzt auf Passkeys: Warum Unternehmen jetzt ihre MFA-Prozesse neu denken sollten 

Microsoft setzt zunehmend auf Passkeys und phishing-resistente Authentifizierung. Wir zeigen, was das für Onboarding und MFA-Recovery bedeutet und wie der Temporary Access Pass dabei unterstützt.
Weiterlesen
Blogbeitrag

mbuf Jahreskongress 2026

Das Event des Microsoft Business User Forums – Austausch, Wissen und Vernetzung im Microsoft-Umfeld. Seien Sie dabei!
Weiterlesen
Webinar

Datenklassifizierung: Was NIS2, Copilot und KI von Ihren Daten einfordern und wie Sie jetzt das Fundament legen, das wirklich hält

Viele Unternehmen haben Sensitivity Labels – und trotzdem bleiben große Teile ihrer Daten unklassifiziert. Im Webinar zeigen wir, wie Microsoft Purview und Informationscluster die Basis für Copilot, KI und Compliance schaffen.
Weiterlesen
M365 Summit

M365 Summit – Bereit für die Zukunft mit Microsoft 365?

Treffen Sie uns beim M365 Summit 2026 in Mainz und erleben Sie unsere Session mit MLP rund um Power Platform und KI-Transformation.
Weiterlesen
Blogbeitrag

Cloud Exit als Enterprise Risk Management – Was Auditoren und Regulatoren erwarten

DORA, NIS2, DSGVO & Co. erhöhen die Anforderungen an den Umgang mit Cloud-Abhängigkeiten. Wir zeigen, warum Exit-Readiness zunehmend zur Compliance-Pflicht wird und welche Nachweise Auditoren konkret erwarten.
Weiterlesen
Blogbeitrag

Typische KI-Workflows im Unternehmen: Welche Aufgaben in Chat, Agenten und Zielsysteme gehören

Gute KI-Workflows entstehen durch klare Arbeitsteilung: Wir zeigen, welches Werkzeug sich für welchen Arbeitsschritt eignet – und wie KI dadurch effizienter und wirtschaftlicher wird.
Weiterlesen
Blogbeitrag

Warum Cloud Exit kein Widerspruch zur Cloud-Strategie ist

Was bedeutet Cloud Exit wirklich? Erfahren Sie, warum Unternehmen trotz Microsoft Cloud auf Exit-Readiness setzen sollten und welche Rolle DORA, NIS2 und DSGVO spielen.
Weiterlesen
Webinar

12.500 € verbrannt und niemand merkt’s: So verhindern Managed Services Kostenfallen und Risiken

In diesem kostenlosen Webinar erfahren Sie, wie Azure-Kostenfallen entstehen, wie Fehlkonfigurationen frühzeitig erkannt werden und welche Betriebsstandards Managed Services dafür einsetzen.
Weiterlesen
Blogbeitrag

KI wirtschaftlich einsetzen: Warum nicht jede Aufgabe einen KI-Agenten braucht

Nicht jede Aufgabe braucht einen KI-Agenten – und nicht jede Automatisierung überhaupt KI. Erfahren Sie, wie Sie für jede Anforderung die passende Lösung wählen und KI wirtschaftlich, effizient und mit der richtigen Komplexität einsetzen.
Weiterlesen
Blogbeitrag

Echtes Zero Trust im Citrix-Workspace mit deviceTRUST

Conditional Access prüft beim Login, deviceTRUST während der gesamten Citrix-Session: kontinuierlich und kontextbasiert. Wie du deine Citrix-Umgebung zu einem Zero-Trust-Workspace weiterentwickelst, der Security-Anforderungen und Alltag der Fachbereiche zusammenbringt.
Weiterlesen
Jetzt Blogbeitrag teilen
Xing LinkedIn Facebook Twitter