Smart Work
für Banken, Versicherungen & Finanzdienstleister


Wir schaffen die Grundlage für KI, Automatisierung und effiziente Prozesse – KRITIS-konform und regulierungssicher.

Der Smart Workplace – sicher und compliant

Der smarte Arbeitsplatz in Banken, Versicherungen und Finanzdienstleistungsunternehmen ist kein Standard-Rollout. DORA, BAIT, MaRisk und die KRITIS-Anforderungen schaffen einen regulatorischen Rahmen, der bei jeder technischen Entscheidung mitgedacht werden muss. Wir kennen diese Anforderungen und begleiten Sie von der Risikoanalyse über die technische Umsetzung bis zur erfolgreichen Abnahme durch Ihre Revision und Aufsichtsbehörden.

KI und Automatisierung – auch unter regulatorischen Bedingungen

Ein smarter Arbeitsplatz bedeutet mehr als neue Tools Er bedeutet intelligentere Prozesse. Wir helfen Ihnen, KI und Automatisierung gezielt und rechtssicher einzusetzen: Von der Automatisierung wiederkehrender Back-Office-Prozesse bis zum KI-gestützten Wissensmanagement. Immer mit Blick auf Datenschutz, Revisionssicherheit und die spezifischen Compliance-Anforderungen Ihrer Branche.

Ihre Herausforderungen

Viele Banken und Versicherungen stehen vor einer ähnlichen Ausgangslage
KRITIS, DORA & Co. – Regulierung als ständige Begleiterin

Finanzinstitute gehören zur kritischen Infrastruktur und werden entsprechend reguliert. DORA, BAIT, VAIT, MaRisk und das IT-Sicherheitsgesetz 2.0 stellen hohe Anforderungen an Verfügbarkeit, Resilienz und Nachvollziehbarkeit Ihrer IT-Systeme. Ihr smarter Arbeitsplatz muss diesen Rahmen nicht nur erfüllen, sondern auch lückenlos nachweisbar machen. Wir bringen die technische und regulatorische Erfahrung mit, die dafür notwendig ist.
Gewachsene IT-Landschaften gezielt weiterentwickeln

Kernbankensysteme und über Jahre aufgebaute Infrastrukturen sind das Rückgrat vieler Finanzinstitute und gleichzeitig eine Herausforderung auf dem Weg zur smarten Arbeitswelt. Fehlende Schnittstellen, unstrukturierte Daten und komplexe Abhängigkeiten machen Modernisierungen anspruchsvoll. Wir analysieren Ihre bestehende Landschaft, schaffen schrittweise Integrationsfähigkeit und begleiten Sie durch den Wandel, ohne den laufenden Betrieb zu gefährden.

Innovationsdruck bei gleichzeitig hoher Betriebsstabilität

Finanzinstitute stehen unter permanentem Druck: Fintechs und neue Wettbewerber drängen in den Markt, Kunden erwarten digitale Services in Echtzeit und gleichzeitig darf der laufende Betrieb zu keiner Sekunde gefährdet werden. IT-Abteilungen sollen modernisieren, automatisieren und KI einführen, ohne dabei Verfügbarkeit, Sicherheit oder Compliance zu riskieren. Wir helfen Ihnen, diesen Spagat strukturiert und sicher zu meistern.

Ein Mann schaut aufmerksam zu einer anderen Person

Provectus für Banken, Versicherungen & Finanzdienstleister

Ihr Partner für regulierungssichere Smart-Work-Lösungen und Service

Wir unterstützen Banken, Versicherungen und Finanzdienstleister dabei, digitale Arbeitswelten aufzubauen, die Effizienz, Sicherheit und Kundenerlebnis in Einklang bringen. Dazu integrieren und betreiben wir moderne Workplace-, Cloud- und Automatisierungsplattformen – passend zu Ihren regulatorischen Vorgaben und Ihrer IT-Landschaft.

25

Jahre
Erfahrung in regulierten Branchen

142

Experten
für Smart-Work-Lösungen

15

Erfolgreiche
Projekte in diesem Bereich

Mehr über Provectus

Lösungen

Für eine regulierungssichere und effiziente Arbeitswelt im Finanzsektor

Unsere Lösungen für Banken, Versicherungen und Finanzdienstleister verbinden Sicherheit, Regulierungskonformität und Produktivität. Wir gestalten IT-Arbeitsplätze, Infrastruktur und Prozesse so, dass sie den besonderen Anforderungen regulierter Finanzunternehmen gerecht werden – und Ihre Teams im Alltag spürbar entlasten.

1
Moderner Arbeitsplatz & Kollaboration

Moderner Arbeitsplatz & Kollaboration

Sicher zusammenarbeiten – produktiv und compliant

Moderne Zusammenarbeit muss in Finanzinstituten mehr leisten als nur neue Tools bereitzustellen. Microsoft 365, Teams und SharePoint sollen produktives Arbeiten ermöglichen und gleichzeitig Anforderungen an Sicherheit, Governance, Nachvollziehbarkeit und Compliance zuverlässig unterstützen.

Dabei stehen unter anderem folgende Themen im Fokus:

  • Cloud-Lösungen: Anwendungen und Daten sicher in die Microsoft-Cloud integrieren
  • Moderne Zusammenarbeit: Teams, SharePoint und Microsoft 365 strukturiert und effizient nutzen
  • Compliance & Governance: Datenschutz, IT-Sicherheit und Richtlinien von Anfang an berücksichtigen
  • Befähigung & Change: Mitarbeitende unterstützen und Veränderungen kontrolliert begleiten

So bleibt die Arbeitsumgebung produktiv und flexibel – auch unter regulatorischen Anforderungen.

Unsere Leistungen:

Optimierung

Collaboration Agreement

  • Transparenz
  • Produktivität 
  • Optimierung
Mehr Infos
Optimierung

M365 Evergreen Service

  • Sicherheit & Compliance
  • IT-Entlastung
  • Effizienter Tool-Einsatz
  • Change-Kultur
Mehr Infos
Optimierung

M365 Copilot Führerschein

  • Befähigung der Mitarbeitenden
  • Höhere Benutzerakzeptanz
  • Sofortige Umsetzung
  • Auf Bedarf zugeschnitten
Mehr Infos
2
Informationssicherheit & Compliance-Automation

Informationssicherheit & Compliance-Automation

Informationen schützen, Vorgaben automatisiert umsetzen

Mit Microsoft Purview lassen sich sensible Informationen erkennen, klassifizieren und über ihren gesamten Lebenszyklus hinweg gezielt schützen. Gerade in gewachsenen Datenbeständen schafft eine konsistente Klassifizierung die Grundlage dafür, Schutzbedarf, Verantwortlichkeiten und Aufbewahrungspflichten eindeutig abzubilden.

Aufbewahrungs- und Löschrichtlinien können automatisiert umgesetzt und regulatorische Anforderungen nachvollziehbar abgebildet werden. So wird Informationsschutz nicht nur technisch verankert, sondern auch im Arbeitsalltag konsistenter und besser überprüfbar.

Typische Einsatzfelder:

Informationsklassifizierung schafft die Grundlage dafür, sensible Daten gezielt zu schützen und regulatorische Vorgaben konsistent umzusetzen. In der Praxis betrifft das unter anderem:

  • Informationsklassifizierung und Sensitivity Labels
  • Retention Policies und Aufbewahrungspflichten
  • Nachvollziehbare Umsetzung interner und externer Vorgaben

So lassen sich Schutzbedarf, Aufbewahrung und Umgang mit Informationen klarer steuern und besser in bestehende Prozesse integrieren.


3
Identität & Zugriffsmanagement

Identität & Zugriffsmanagement

Zugriffe gezielt steuern und nachvollziehbar absichern

Gerade in regulierten Umgebungen müssen Zugriffe eindeutig geregelt, nachvollziehbar und jederzeit überprüfbar sein. Gleichzeitig entstehen durch hybride Arbeitsmodelle, Cloud-Anwendungen und eine wachsende Zahl digitaler Identitäten immer komplexere Berechtigungssituationen.

Mit Microsoft Entra, Conditional Access und Privileged Identity Management lassen sich Zugriffe kontextabhängig steuern, dauerhaft erhöhte Berechtigungen reduzieren und sensible Systeme gezielt absichern. Rollen und Zugriffsrechte können klarer strukturiert, Sicherheitsrisiken minimiert und regulatorische Anforderungen an Nachvollziehbarkeit und Kontrolle besser unterstützt werden.

Die Grundlage dafür bildet ein Zero-Trust-Ansatz:

Zugriffe werden nicht pauschal als vertrauenswürdig eingestuft, sondern abhängig von Identität, Gerät, Kontext und Risiko fortlaufend geprüft. So entsteht eine belastbare Basis für sichere Identitäten, revisionsfähige Zugriffskontrollen und die konsequente Umsetzung des Least-Privilege-Prinzips.

Wie sich Zero Trust in der Praxis umsetzen lässt und welche Bausteine dabei zusammenspielen, erfahren Sie hier:

Mehr zu Zero Trust

4
KI am Arbeitsplatz – Microsoft Copilot

KI am Arbeitsplatz – Microsoft Copilot

KI kontrolliert und sicher in den Arbeitsalltag bringen

Microsoft 365 Copilot eröffnet neue Möglichkeiten für Recherche, Kommunikation und Wissensarbeit. Gleichzeitig stellen sich gerade in der Finanzbranche zentrale Fragen:

  • Auf welche Daten darf Copilot zugreifen?
  • Wie werden sensible Informationen geschützt?
  • Welche Governance-Regeln gelten für den KI-Einsatz?

Wir schaffen die technischen und organisatorischen Voraussetzungen für einen kontrollierten Rollout und helfen dabei, KI produktiv zu nutzen, ohne Sicherheit und Compliance aus dem Blick zu verlieren.

Workshop

Prozesse automatisieren mit KI | Workshop

  • Sofort loslegen
  • Lernen aus dem Pilotprojekt
  • Den großen Hebel ansetzen
Mehr Infos
5
Prozessautomatisierung

Prozessautomatisierung

Manuelle Abläufe reduzieren und Prozesse transparenter machen

Mit Microsoft Power Automate und der Power Platform lassen sich wiederkehrende Abläufe gezielt automatisieren – von einfachen internen Workflows bis hin zu komplexeren, systemübergreifenden Prozessen. Gerade in regulierten Umgebungen geht es dabei nicht nur um Effizienz, sondern auch darum, Abläufe zu standardisieren, Verantwortlichkeiten klar abzubilden und Prozessschritte nachvollziehbar zu dokumentieren.

Typische Einsatzfelder sind zum Beispiel:

  • Genehmigungs- und Freigabeprozesse
  • Melde- und Reportingprozesse
  • Datenübertragungen zwischen Systemen
  • standardisierte interne Workflows

So lassen sich manuelle Arbeit und Medienbrüche reduzieren, Fehlerquellen minimieren und Bearbeitungszeiten verkürzen. Gleichzeitig bleiben Zuständigkeiten und relevante Prozessschritte transparent – eine wichtige Voraussetzung für kontrollierte und belastbare Abläufe.

Unsere Angebote für Ihre Umsetzung:

IMPLEMENTIERUNG

Center of Excellence für Microsoft Power Platform

  • Innovation fördern
  • Sicherheit schaffen
  • Kontrolle in der IT behalten
  • Produktivität steigern
Mehr Infos
WORKSHOP

Strategie und Richtlinien für Low-Code-Automation

  • Erarbeitungshilfe für Verantwortliche
  • strategische Planung und Regelkonzept
  • High-Level-Analyse
  • Wertvolles Fachwissem
Mehr Infos
BERATUNG UND STRATEGIE

Potentiale & Befähigung für Citizen Development

  • Systematische Planung & Priorisierung
  • Mitarbeitersensibilisierung & -schulung
  • Demonstration/Flow-Beispiele
Mehr Infos
Kostenlos

Discovery Call Automatisierung

  • 30 – 60 Min. Remote Call
  • Handlungsempfehlungen
  • Anschließende Leistungen
Mehr Infos
Workshop

Automatisierung mit der Microsoft Power Platform

  • Chancen, Machbarkeit, Risiken & Kosten
  • Use Cases
  • Austausch und Expertise
  • Hands-On Einblick
Mehr Infos
Workshop

Prozesse automatisieren mit KI | Workshop

  • Sofort loslegen
  • Lernen aus dem Pilotprojekt
  • Den großen Hebel ansetzen
Mehr Infos
6
DORA-Readiness

DORA-Readiness

Regulatorische Anforderungen technisch belastbar abbilden

DORA betrifft weit mehr als reine IT-Sicherheit. Gefordert sind belastbare Prozesse rund um Betriebsstabilität, Incident Management, Drittparteiensteuerung und Business Continuity.

Wir unterstützen dabei, diese Anforderungen im Microsoft-Umfeld technisch und organisatorisch abzubilden und bestehende Prozesse auf ihre DORA-Readiness zu prüfen.

Im Fokus stehen unter anderem:

  • Incident- und Reportingprozesse
  • ICT-Risikomanagement
  • Business Continuity
  • Drittparteien- und Dienstleistersteuerung

Jetzt anfragen

7
Revisionssichere Kommunikation & Archivierung

Revisionssichere Kommunikation & Archivierung

Kommunikation nachvollziehbar dokumentieren und archivieren

Geschäftliche Kommunikation muss in vielen Bereichen vollständig, nachvollziehbar und manipulationssicher dokumentiert werden. Das betrifft insbesondere E-Mail, Teams-Kommunikation und aufgezeichnete Beratungsgespräche.

Gerade in regulierten Prozessen ist entscheidend, dass Inhalte regelkonform aufgezeichnet, zentral archiviert und bei Bedarf zuverlässig wiedergefunden werden können. Wir setzen dabei gezielt auf Microsoft-Technologien und bereits vorhandene M365-Funktionen, um bestehende Plattformen möglichst konsequent zu nutzen.

So lassen sich revisionssichere Kommunikation und Compliance-konformes Recording direkt in die Microsoft-Umgebung integrieren. Gleichzeitig kann der Bedarf an zusätzlichen Drittanbieter-Tools und damit verbundenen Lizenzkosten deutlich reduziert werden.

Digitale Beratung sicher abbilden:

Softwarelösung

eDialogPRO für Teams – Digitale Beratung

  • Optimierte Prozesse
  • Regelkonformität
  • Erhöhte Kundenzufriedenheit
  • Verschlankung der Tool-Landschaft
Mehr Infos
8
Security Operations & Bedrohungsabwehr

Security Operations & Bedrohungsabwehr

Bedrohungen schneller erkennen und strukturiert reagieren

Microsoft Sentinel, Defender und automatisierte Incident-Prozesse schaffen eine zentrale Grundlage für moderne Security Operations.

Damit lassen sich:

  • sicherheitsrelevante Ereignisse zentral erfassen
  • Angriffe und Auffälligkeiten frühzeitig erkennen
  • Reaktionen standardisieren und automatisieren
  • Vorfälle nachvollziehbar dokumentieren

So verbinden sich technische Bedrohungsabwehr und regulatorisch belastbare Nachweisführung.

Partner für moderne Security Operations

Für den Bereich Security Operations & Bedrohungsabwehr setzen wir auf die Zusammenarbeit mit Ontinue. Dadurch verbinden wir Microsoft-Technologien mit einem spezialisierten Betriebs- und Serviceansatz für Erkennung, Reaktion und Security Monitoring.

Jetzt anfragen

9
Cloud Exit & Betriebssouveränität

Cloud Exit & Betriebssouveränität

Cloud Exit & Betriebssouveränität

Cloud-Nutzung darf nicht zu einer einseitigen Abhängigkeit führen. Gerade in regulierten Branchen müssen Exit-Szenarien frühzeitig mitgedacht werden – nicht erst dann, wenn ein Anbieterwechsel tatsächlich ansteht.

Dazu gehören unter anderem Datenportabilität, Dokumentation, klare Verantwortlichkeiten und technische Rückfalloptionen. Ebenso wichtig ist die Frage, wie sich Daten, Anwendungen und Abhängigkeiten im Veränderungsfall kontrolliert überführen lassen.

Betriebssouveränität bedeutet dabei auch, kritische Abhängigkeiten frühzeitig sichtbar zu machen und alternative Handlungswege vorzubereiten. So bleibt die eigene IT auch dann steuerbar, wenn sich Anbieter, Verträge oder regulatorische Anforderungen verändern.

loud Exit frühzeitig vorbereiten

Die Vorbereitung auf einen möglichen Cloud Exit beginnt bereits bei Architektur, Betriebsmodell und Governance. Dabei geht es nicht darum, einen Ausstieg konkret einzuleiten, sondern Abhängigkeiten transparent zu machen, Übergabeprozesse vorzudenken und technische sowie organisatorische Voraussetzungen für den Bedarfsfall zu schaffen.

Wir unterstützen dabei, Cloud-Umgebungen so aufzustellen, dass Ihr Unternehmen auch bei Anbieterwechseln, strategischen Veränderungen oder neuen regulatorischen Rahmenbedingungen handlungsfähig bleibt.

Erfahren Sie, welche Bausteine für eine belastbare Cloud-Exit-Vorbereitung entscheidend sind und wie sich Betriebssouveränität frühzeitig absichern lässt:

Zu Cloud Exit

Referenzen

aus der Finanz- und Versicherungsbranche

Ein Einblick, wie wir mit Banken, Versicherungen und Finanzdienstleistern moderne Arbeitsplätze, sichere Beratung und regulierungskonforme IT-Lösungen erfolgreich umsetzen.

Zu allen Kundencases

Unternehmen

Finanzdienstleister

ca. 2000

Deutschland

„Dank der Lösung auf Basis von Microsoft-Technologien konnten wir Lizenzkosten sparen und die Anzahl der Tools reduzieren. Die nahtlose Integration der Datenschutz-Zustimmung vor jedem Beratungsgespräch und die revisionssichere Einhaltung aller Aufzeichnungs- und Archivierungsvorgaben gemäß MiFID II und FinVermV haben unsere Anforderungen perfekt erfüllt.“

Digitale Kundenberatung gemäß MiFID-II und FinVermV

Der Kunde benötigte eine Microsoft-basierte Lösung, die eine Datenschutz-Zustimmung vor jedem Beratungsgespräch nahtlos ermöglicht und alle Aufzeichnungs- sowie revisionssichere Archivierungsvorgaben gemäß MiFID II und FinVermV erfüllt.

Vorgehen

  • Implementierung des Process-Bundle eDialogPRO

Highlights

  • Umfassender virtueller Beratungsprozess: Abdeckung aller Schritte vom ersten Kundenkontakt bis zur revisionssicheren Archivierung.
  • Effiziente Terminbuchung und -koordination: Einfache Terminvereinbarung für Kunden und nahtlose Abstimmung für Beratende.
  • Aufzeichnung und revisionssichere Archivierung: Lückenlose Dokumentation und strukturierte Speicherung aller Sitzungen für spätere Revisionen.
  • Compliance-Sicherheit: Der gesamte Prozess erfüllt alle regulatorischen Anforderungen für rechtssichere Beratung.

Unternehmen

Finanzen

ca. 2.500

Deutschland

„Die zuverlässige Betreuung und der proaktive Support unserer M365-Umgebung haben für eine spürbare Entlastung gesorgt. Probleme werden schnell behoben, und unsere IT bleibt stets auf dem neuesten Stand.“

Projekt – Betrieb der M365-Umgebung

Das Projekt umfasst die umfassende Betreuung einer hybriden M365-Umgebung für 1.200 Nutzer, einschließlich Support, Sicherheits- und Incident Management sowie kontinuierlicher Optimierung durch den Evergreen Service.

Vorgehen

  • Sicherung der unternehmensweiten Arbeitsfähigkeit durch reibungslosen Betrieb der M365-Umgebung (z.B. SSO via Azure)
  • vollumfängliche Betreuung der M365-Clouddienste
  • Konfigurationen in den Backend-Systemen auf Basis von funktionalen und technischen Anforderungen
  • Beseitigung von Störungen (Incident Management) / Umsetzung von Service Requests
  • Unterstützung bei der Bewertung von Apps und Funktionen der M365-Plattform sowie die Aufbereitung für interne Prozesse

Highlights

  • 2nd Level Support & 3rd Level Support sowie Koordination Hersteller Support
  • Koordinierung bei der Fehler- und Problembehebung im MS-Umfeld beim Hersteller (3rd Level)

Unternehmen

Finanzdienstleistung

ca. 2500

Deutschland

„Wir in der IT haben alle Updates zu jedem Zeitpunkt im GRIFF und so geregelt, dass keine Sicherheits- oder Compliance-Lücken entstehen können. Unsere User werden automatisch auf dem neuesten Stand gehalten. So holen wir immer das Maximum aus M365 heraus.“

 M365 Evergreen Service

M365 Evergreen Service Paket inkl. Add-ON (Maßnahmen-Durchführung kleinerer und mittlerer Größe)

Vorgehen

  • Organisation des Prozesses und Abstimmung mit allen Stakeholdern.
  • Einrichten der Teams-Umgebung: Kunde erhält Update-Übersicht und kann div. Automatismen nutzen.
  • Provectus übernimmt die regelmäßige Bewertung von Updates nach definierten Kriterien: Experten aus den Bereichen Compliance, Sicherheit, Adoption und Technologie betrachten die Updates und ihre Auswirkungen kundenspezifisch und ganzheitlich.
  • Die vorbereiteten Updates werden mit dem Kunden in regelmäßigen Meetings besprochen, so dass gemeinsam passende Maßnahmen abgeleitet und direkt im Planner ins Doing überführt werden können.
  • Add-ON: Der Kunde erhält fortlaufende Hilfe bei der Erstellung von internen Kommunkations-Maßnahmen.

Highlights

  • Der Kunde spart internen Aufwand (Organisation, Bewertung).
  • Er erhält eine regelmäßige Entscheidungsvorlage zu den (Interdependenzen der) Update-Auswirkungen.
  • Der Kunde hält seine Systeme stets up-to-date, sicher und optimal genutzt.

Unternehmen

Finanzwesen

>5.000

Deutschland

Die Zusammenarbeit verlief reibungslos und wir freuen uns bereits auf die nächsten Schritte! Dabei gilt stets die Prämisse die Organisation Schritt für Schritt an die neuen Arbeitsweisen heranzuführen und so schnell sichtbare Erfolge zu erzielen.

Adoption Assessment

Strategieberatung für Modern Work mit den Schwerpunkten Compliance und Datenschutz sowie User Adoption zur Einführung von Microsoft 365. Beginnend mit dem Modern Work Vision & Strategy  Pack, welches den Kunden in die Lage versetzt zielgerichtet Microsoft 365 als Basis für die moderne Zusammenarbeit einzuführen.  

Highlights

Im ersten Schritt wurde ein individuelles Zielbild für die Einführung von Modern Work mit M365 erarbeitet. Abgleitet vom Zielbild und anhand von Use Cases wurden die Tools und deren zukünftige Nutzung bestimmt. Dies bildetet die Basis für eine Roadmap die sämtliche Maßnahmen aus den Bereichen Technologie, Organisation und Compliance enthielt. Hier ein Auszug der Maßnahmen: 

  • M365-Architektur und Migration
  • Security, Compliance und Zugriffsverwaltung
  • Collaboration, Governance und Tool Positionierung
  • Adoption, Training und Kommunikation
  • Organisatorische Verankerung

Unternehmen

Finanzdienstleister

ca. 1.200

Deutschland

„Dank Mailmaister können unsere Teams in Outlook strukturiert, effizient und im gewünschten Ton kommunizieren. Die Integration war unkompliziert, der Produktivitätsgewinn spürbar.“

Ein Mann schaut aufmerksam zu einer anderen Person

Mailmaister im Einsatz bei Finanzdienstleister: Effizienzsteigerung in der E-Mail-Kommunikation

Bei unserem Kunden, einem Finanzdienstleister mit rund 1.200 Mitarbeitenden, wurde Mailmaister als Outlook-Integration in Microsoft 365 eingeführt, um der täglichen E-Mail-Flut im Kundenservice mit KI-Power zu begegnen. Ziel war es, zeitfressende Routineaufgaben zu automatisieren. Für schnellere Antworten, effizientere Abläufe und eine entlastete Inbox.

Vorgehen

  • Einführung in Mailmaister und relevante Microsoft 365 KI-Technologien
  • Live-Demo typischer E-Mail-Automatisierungen im Kundenservice
  • Identifikation und Priorisierung konkreter Use Cases
  • Bewertung nach Impact & Aufwand
  • Definition eines Piloten im Kundenservice mit 60 Mitarbeitenden

Highlights

  • Schulung der Pilotnutzer direkt in Outlook
  • Use Cases basierend auf realen E-Mail-Pain Points
  • Pilot brachte >30 % Zeitersparnis – Skalierung auf weitere Teams gestartet

Unternehmen

Finanzdienstleister

ca. 400

Deutschland

„Entscheidend war für uns, dass die neue Aufzeichnungslösung unsere regulatorischen Anforderungen erfüllt, ohne den Beratungsalltag auszubremsen. Der Wechsel verlief strukturiert und sicher.“

Revisionssichere Finanzberatung mit Microsoft 365

Für die digitale Finanzberatung wurde eine Lösung zur revisionssicheren Aufzeichnung von Teams-Terminen entwickelt. Sie ersetzt eine bisherige Anwendung durch Microsoft-365- und Azure-Komponenten und berücksichtigt regulatorische sowie datenschutzrechtliche Vorgaben.

Vorgehen

  • Anforderungen, Datenschutz und Technik abstimmen
  • Testumgebung aufbauen und Lösung entwickeln
  • Testen und schrittweise auf die neue Lösung wechseln

Highlights

  • Manipulationsgeschützte Aufzeichnung von Teams-Meetings
  • Terminportal mit Exchange-Online-Verfügbarkeit
  • Berücksichtigung von MiFID II, BaFin und DORA
  • Datenschutzeinwilligung vor Nutzung und Aufzeichnung
  • Stufenweise Transition und Tests vor dem Wechsel

Unternehmen

Finanzdienstleistung

ca. 800

Deutschland

„Mit Intune verwalten wir unsere Geräte heute einheitlich und sicher. Besonders wichtig war uns, dass klare Zugriffsregeln gelten und wir die M365-Plattform kontrolliert weiterentwickeln können.“

 Sicheres Endpoint-Management und M365-Governance

Für einen regulierten Finanzdienstleister wurde eine Microsoft-365-Umgebung mit zentralem Gerätemanagement und verbindlichen Sicherheitsrichtlinien aufgebaut. Ein laufender Consulting- und Evergreen-Prozess begleitet die Weiterentwicklung der Plattform.
Vorgehen

  • Architektur und Sicherheitsrichtlinien definieren
  • Geräteprofile, App-Verteilung und Zugriffe umsetzen
  • Dokumentieren, übergeben und laufend optimieren

Highlights

  • Intune für Windows- und iOS-Endgeräte
  • Windows Autopilot und automatisiertes App-Deployment
  • Conditional Access, MFA und Notfallkonten
  • Dokumentation und ITSM-konforme Übergabe
  • Monatliche Beratung und Bewertung neuer Funktionen

Unternehmen

Finanzen

ca. 2.500

Deutschland

„Ein solches Infrastruktur-Upgrade ist im laufenden Betrieb eine Herausforderung. Die gründlichen Tests, klaren Migrationsschritte und Rückfalloptionen haben uns dabei Sicherheit gegeben.“

Citrix-Upgrade für 400 Worker-Server

Die Citrix-Infrastruktur eines Finanzdienstleisters wurde auf Windows Server 2022 und CVAD 2204 LTSR umgestellt. Aufgrund eines Datenbankfehlers erfolgte statt eines In-Place-Upgrades ein kontrollierter Parallelaufbau mit stufenweiser Migration.

Vorgehen

  • PoC durchführen und Datenbankfehler analysieren
  • Citrix-Infrastruktur parallel neu aufbauen
  • Worker stufenweise mit Rückfalloption migrieren

Highlights

  • PoC- und Abnahmeumgebung für Anwendungen
  • Upgrade von 400 Worker-Servern
  • Rollout über QA, Pilot und Produktion
  • Test-, DR- und Produktivumgebungen
  • Zwei Master-Images als Rückfalloption

Unternehmen

Finanzdienstleistung

ca. 5000

Deutschland

„Unsere hybride IT muss Tag für Tag zuverlässig laufen. Mit der gemeinsamen Betreuung von Citrix und Microsoft 365 haben wir einen Partner für Betrieb und Weiterentwicklung.“

 Hybrider Citrix- und M365-Service für 5.000 Nutzer

Für rund 5.000 Anwender wurde eine hybride Citrix- und Microsoft-365-Umgebung aufgebaut und betrieben. Der Service verband Anwendungsbereitstellung, Azure-VDI und laufende Betreuung mit den Sicherheitsanforderungen eines regulierten Finanzunternehmens.

Vorgehen

  • Citrix- und Azure-VDI-Umgebung konzipieren
  • Anwendungen integrieren und Betrieb übergeben
  • Support, Updates und Changes laufend steuern

Highlights

  • Neuaufbau und Inbetriebnahme einer Citrix-Umgebung
  • Azure-VDI unter Berücksichtigung der BaFin-Vorgaben
  • Incident- und Service-Request-Management
  • Evergreen-Updates und monatliche Releases
  • Patching, Monitoring und Herstellerkoordination

Unternehmen

Finanzdienstleister

ca. 5.000

Deutschland

„Für uns ist wichtig, dass unsere M365-Umgebung stabil, sicher und aktuell bleibt. Durch die kontinuierliche Betreuung gewinnt unsere IT mehr Freiraum für strategische Themen.“

Ein Mann schaut aufmerksam zu einer anderen Person

Managed Service für Microsoft 365 und Endgeräte

Ein Finanzdienstleister setzt auf einen umfassenden Managed Service für Microsoft 365, Intune und SCCM. Die Betreuung verbindet stabile Betriebsprozesse mit der laufenden Weiterentwicklung der Cloud- und Client-Umgebung im regulierten Umfeld.

Vorgehen

  • M365- und Client-Umgebung zentral administrieren
  • Sicherheit und Gerätekonfigurationen verwalten
  • Incidents, Changes und Updates laufend betreuen

Highlights

  • Betrieb von M365-Diensten und Endpoint-Management
  • Incident-, Problem- und Change-Management
  • 2nd-/3rd-Level-Support und Herstellerkoordination
  • Compliance-Richtlinien über Intune und SCCM
  • Evergreen-Prozess, Dokumentation und Know-how-Transfer

Unternehmen

Finanzwesen

ca. 180

Deutschland

„Die Modernisierung unserer Arbeitsplätze war mehr als ein technisches Upgrade. Dank sorgfältiger Vorbereitung, automatisierter Bereitstellung und begleitendem Change-Management gelang der Wechsel.“

Zukunftsfähige digitale Arbeitsplätze

Ein Finanzunternehmen löste veraltete Client-Systeme ab und modernisierte seine digitale Arbeitsplatzlandschaft mit Microsoft- und Citrix-Technologien – als Basis für künftige Cloud-Vorhaben.

Vorgehen

  • Machbarkeit und Anforderungen vorab prüfen
  • Sicherheit und Client-Management konzipieren
  • Rollout und Change-Kommunikation begleiten

Highlights

  • Zentrales Client-Management mit Microsoft Intune
  • Automatisierte Bereitstellung mit Windows Autopilot
  • Zugriffsschutz durch Conditional Access und Zero Trust
  • Defender for Endpoint und Schwachstellenmanagement
  • Citrix-basierte Bereitstellung von Fachanwendungen

Unternehmen

Gesetzliche Berufsvertretung ​

Deutschland

Juli 2024 – Februar 2025​


Projekt​

Eine moderne, datenschutzkonforme Microsoft 365-Arbeitsumgebung zu schaffen und die Basis für eine sichere und effiziente Nutzung zu legen.

Vorprojekt zur Einführung einer modernen und datenschutzkonformen Microsoft 365-Umgebung​

​Herausforderungen​

  • Mangelndes Exchange‑Know‑how, fehlende Dokumentation und unklare Rollen
  • Befähigung eines Anwenderquerschnitts für Modern Work durch Workshops
  • Analyse der bestehenden Exchange‑Umgebung
  • Begleitung der Migration für einen reibungslosen Übergang​​

Durchführung​

  • Tenant‑Basis‑Konfiguration
  • Einführung von MFA zur Erhöhung der Sicherheit, User‑Adoption‑Maßnahmen
  • Migration auf Exchange Online mit strukturierter Problemlösung und User‑Adoption‑Maßnahmen
  • Einheitliche Steuerung & Absicherung der Endgeräte durch Einführung Geräteverwaltung mit Intune
  • Erster M365‑Compliance‑Scan der PRW Legal Tech
  • Kommunikations‑ und Trainingsunterlagen zur Begleitung der Veränderungen​

Ergebnis​

  • Vision‑ und Strategie‑Workshops als Grundlage der Microsoft‑365‑Einführung
  • Befähigung zu Modern Work durch Verständnis der Vorteile und Prinzipien
  • Klar positionierte M365‑Tools für eine optimale Nutzung
  • Etablierte M365‑Governance für Struktur und Verwaltung
  • Rollen‑ und Rechtekonzept mit klar definierten Verantwortlichkeiten
  • Fahrplan für den Rollout mit priorisierten Maßnahmen
  • Datenschutzmaßnahmen auf Basis des PRW Compliance Sets​

Unternehmen

gesetzliche Krankenversicherung (GKV)​ ​​ ​

Deutschland

April 2018 bis heute


Projekt

Provectus unterstützt einen Kunden im Microsoft 365 Umfeld mit Fokus auf SharePoint 2019, SharePoint Online und die Power Platform. Ziel ist die Migration des Intranets, die Automatisierung von Prozessen und die Integration in die bestehende IT-Landschaft.

Microsoft 365: Intranet-Migration mit SharePoint und Power Platform

Projektstruktur und Vorgehen

  • Analysephase: Detaillierte Erfassung der Kundenanforderungen und Entwicklung einer klaren Zielbeschreibung durch Workshops und Abstimmungen.​
  • Konzeptionierung: Erstellung eines Grob- und Feinkonzepts, das alle technischen, organisatorischen und zeitlichen Aspekte umfasst.​​
  • Umsetzungsphase: Umsetzung des Feinkonzepts in agilen Sprints mit regelmäßigen Retrospektiven und Abstimmung mit dem Kunden.​
  • Übergabe/Betrieb: Nach erfolgreicher Umsetzung erfolgt die Übergabe der Lösung, inkl. Dokumentation und optionaler Schulung.​
  • Hypercare: Überwachung des Systems nach Go-Live, um einen reibungslosen Betrieb zu gewährleisten.

Konzept zur Sharepoint- und Prozessmigration​

  • Erstkontakt: Klärung der Anforderungen und Identifikation des Lösungsansatzes, z.B. Migration von On-Premise-Lösungen in die Cloud.
  • ​Analysephase: Erfassung der spezifischen Anforderungen, Analyse des Ist-Zustands und Erarbeitung einer klaren Zielbeschreibung.​
  • Konzeptionierung: Erstellung eines Grobkonzepts und detaillierten Feinkonzepts, das Migrationen, Zieltechnologien, Anwendungen, Berechtigungen und Zeitpläne umfasst.
  • ​Umsetzungsphase und Go-Live: Realisierung des Feinkonzepts in agilen Sprints mit regelmäßigen Tests und Übergabe an den Kunden.​​

Unternehmen

Gesetzliche Unfallversicherung

>700

Deutschland

Die Implementierung geeigneter Maßnahmen zur rechtsicheren Einführung von Microsoft 365 erfolgt zielgerichtet und effizient. Nun freuen wir uns auf die nächsten gemeinsamen Schritte!

Projekt – Compliance Strategy

  • Strategie Beratung Modern Work
  • Einführung von M365
  • Schwerpunkt Compliance & Datenschutz

Highlights

  • Es wurde geprüft, ob Microsoft 365 zur Erfüllung der Anforderungen des Kunden bzgl. moderner Zusammenarbeit geeignet ist.
  • Weiterhin wurde bestätigt, dass Microsoft 365 zur Erfüllung der Anforderungen rechtlich zulässig ist.
  • Die Rahmenbedingungen zum Einsatz von Microsoft 365 wurden in einem juristischen Kurzgutachten zur Risikoabwägung beschrieben und die notwendigen technischen und organisatorischen Maßnahmen wurden konzipiert bzw. implementiert.
  • Im nächsten Schritt wird das Anzeigeverfahren beim BAS durchlaufen.

Unternehmen

Versicherungsbranche

Beispielkunde

>5.000

17 Standorte in Deutschland

Die aufgezeigten Möglichkeiten haben uns einen ganz neuen Weg beleuchtet. Wir freuen uns auf die nächsten Schritte.

Projekt – Virtual Workplace Potentialworkshop

Handlungsoptionen zur Reduktion von aktuellen Lizenzkosten im Bereich Virtuelle Desktops

  • Ist-Analyse der individuellen Use-Cases
  • Ist-Aufnahme der aktuellen Herausforderungen der User
  • Automatisierungsmöglichkeiten
  • Optimierungsmaßnahmen
  • Mögliche Alternativhersteller
  • Roadmap für weiteres Vorgehen
    • POC für AVD
    • UseCase Analyse
    • Grobkonzept für Virtual Workplace

Highlights

  • Lizenzoptimierung
  • Klarheit für weitere Vorgehensweise

Unternehmen

Sozialversicherung

>600

Deutschland

In unserem Zero Trust Workshop konnten wir gemeinsam mit unserem Kunden die Basis für die stetige Optimierung der IT-Sicherheit im Unternehmen legen. Ein großer Erfolg!

Zero Trust Workshop

Die von Cyberkriminalität ausgehende Gefahr steigt stetig. Traditionelle Sicherheitsmodelle sind deshalb längst nicht mehr ausreichend. Auch die zunehmende Anzahl an Remote-Arbeitsplätzen verstärkt die Notwendigkeit einer zukunftsfähigen Sicherheitsstrategie.

Hierfür hatte das Unternehmen bereits seine IT-Landschaft erneuert und On-Prem-Dienste in die Cloud migriert. Ziel war nun die Implentierung höchster Sicherheitsmaßnahmen ohne die Flexibilität und Benutzerfreundlichkeit zu beeinträchtigen.  

Highlights

  • Umfassende Analyse der bestehenden Sicherheitsarchitektur 
  • Identifikation von Schwachstellen 
  • Entwicklung einer klaren Roadmap für die Umsetzung von Zero Trust-Konzept
  • Grundstein für spätere Umsetzung der Maßnahmen 

Ergebnis

  • Der Zero Trust Workshop war nicht nur eine kurzfristige Lösung, sondern legte den Grundstein für eine kontinuierliche Weiterentwicklung IT-Sicherheit. 
  • Die angestrebte Lösung führte zusätzlich zu einer Kostenersparnis
  • Erhöhung der Usability  

Unternehmen

Private Krankenversicherung

<400

Deutschland

„…mit der Implementierung und Anpassung des Center of Excellence haben wir die zentrale Steuerung und Kontrolle der MS Poswer Platform erhalten und können dadurch die Compliance unseres Unternehmens sicherstellen…“

 CoE Private Krankenkassen

  • Implementierung und Anpassung des Center of Excellence
  • Die IT Abteilung wollte feststellen, ob bereits eine Nutzung von M365 / Power Platform stattfand da noch keine Freigabe dafür vorlag.

Highlights

  • Übersicht im CoE machte deutlich, dass bereits Nutzer Apps & Flows eingestellt hatten.
  • Die IT Abteilung ist nun zu jeder Zeit informiert, welche Nutzer welche Flows & Apps kreieren und nutzen.
  • Die IT Abteilung hat jetzt ein Cockpit für die zentrale Steuerung und Kontrolle der MS Power Platform, und kann dadurch Compliance sicherstellen und Datenabfluss verhindern.
  • Eine Schatten-IT sowie Wildwuchs im Bereich Low Code Automatisierungen kann verhindert werden.

Unternehmen

Versicherung

<5.000

International

Die Architektur wurde sorgfältig entworfen und mithilfe von Automatisierungstools wie Ansible und Terraform schnell implementiert. Wir sind sehr zufrieden!

Netscaler Migration

Aufbau einer Hochverfügbaren Reverse Proxy Architektur mit Fokus auf Skalierbarkeit und Hochverfügbarkeit.

Vorgehen

  • Die Architektur wurde Skalierbar entworfen
  • Deployment via IAC auf Basis von Ansible und Terraform
  • Migration jeder Applikation
  • Review und Optimierung der Anwendungen auf die neue Infrastruktur

Highlights

  • Implementierung einer einzigartigen Architektur
  • Automatisierte konfiguration
  • Schnelle Skalierbarkeit


Unternehmen

Gesundheitswesen 

<2.000

Deutschland

Durch die Einführung von Microsoft Defender for Servers erweitert sich der Schutz auf unsere Windows- und Linux-Computer, die in Azure, Google Cloud Platform (GCP) und lokal ausgeführt werden. Wir sind sehr zufrieden!

 Defender for Server

  • Einführung Defender for Server 
  • Schutz von der Entwicklung bis zum Betrieb in Multicloudumgebung
  • Nahtlose Integration in die Microsoftumgebung

Highlights

  • Die durch Schadsoftware entstehenden Herausforderungen können nun durch die neue Technologie gelöst werden
  • Die Anbindung von SIEM-Dienstleistern erfolgte problemlos
  • Schutz von der Entwicklung bis zum Betrieb in Multicloudumgebungen.
  • Das Tool ermöglicht tiefergehende Analysemöglichkeiten über entsprechende Attacken


Impuls

Smart Work in der Finanzbranche

Wie wir moderne Arbeitsplätze, sichere Kommunikation und regulierungskonforme IT in der Praxis umsetzen

M365

Moderner Arbeitsplatz im regulierten Umfeld

M365 & Intune für einen Finanzdienstleister

Ausgangslage: Für rund 500 interne und 300 externe Nutzer sollte eine moderne Microsoft-365-Umgebung aufgebaut und weiterentwickelt werden. Gleichzeitig mussten regulatorische Anforderungen aus BaFin, DORA und BAIT sowie hohe Anforderungen an Sicherheit und Verfügbarkeit berücksichtigt werden.

Ansatz: Provectus implementierte Microsoft Intune für Windows und iOS, etablierte Conditional Access und MFA und schuf klare Prozesse für Geräteverwaltung, App Deployment und Zugriffssteuerung. Ergänzend wurde ein strukturierter M365-Evergreen-Prozess für die kontinuierliche Weiterentwicklung aufgebaut.

Ergebnis: Eine zentral verwaltbare und sichere M365-Umgebung mit klaren Compliance-Regeln, standardisierten Prozessen und einer belastbaren Grundlage für den laufenden Betrieb und zukünftige Microsoft-365-Weiterentwicklungen.

MiFID

Revisionssichere Kommunikation mit Microsoft 365

Business-kritische Prozesse in die M365-Welt überführt

Ausgangslage: Digitale Beratungsgespräche – insbesondere zu Finanzthemen – mussten revisionssicher aufgezeichnet und regulatorische Vorgaben wie MiFID II zuverlässig erfüllt werden. Gleichzeitig sollte eine bestehende Lösung ohne Unterbrechung abgelöst werden.

Ansatz: Provectus entwickelte eine neue Lösung auf Basis von Microsoft 365 und Azure, inklusive Teams-Recording, Datenschutzmechanismen und Terminbuchung. Migration, Testphase und Übergang wurden so geplant, dass der laufende Betrieb möglichst nahtlos weitergeführt werden konnte.

Ergebnis: Der bestehende Prozess wurde erfolgreich in die Microsoft-365-Welt überführt. Die neue Lösung verbindet revisionssichere Aufzeichnung, Datenschutz und moderne Microsoft-Technologien mit einem stabilen und zukunftsfähigen Betriebsmodell.

Work

Digital Workplace sicher und zukunftsfähig aufgestellt

Modernisierung des digitalen Arbeitsplatzes eines Finanzdienstleisters

Ausgangslage: Veraltete Betriebssysteme und Anwendungen sollten durch ein modernes, cloudbasiertes Arbeitsplatzkonzept ersetzt werden. Gleichzeitig galt es, den Wandel für die Mitarbeitenden vorzubereiten und Sicherheit sowie zentrale Verwaltung deutlich zu verbessern.

Ansatz: Provectus führte unter anderem Microsoft Intune, Windows Autopilot, Defender for Endpoint und Conditional Access ein und modernisierte die Bereitstellung von Anwendungen. Der technische Umbau wurde mit Pilotierung und Change-Maßnahmen begleitet.

Ergebnis: 380 digitale Arbeitsplätze wurden modernisiert und 130 Anwendungen migriert. Gleichzeitig entstanden eine cloudbasierte Geräteverwaltung, stärkere Zugriffssicherheit und eine zukunftsfähige technologische Basis für weitere Digitalisierungsprojekte.

Vorteile im Fokus


  • Digital Workplace: Moderne Arbeitsplätze mit M365/Citrix
  • Cloud-Lösungen: Cloud-Architektur, Migration und Betrieb
  • Prozessautomatisierung: Business-Prozesse automatisieren
  • Arbeitsplatz KI: Arbeitsabläufe durch KI vereinfachen
  • Virtualisierung: Virtuelle Arbeitsplätze flexibel bereitstellen
  • Adoption & Change: Nutzer befähigen & Veränderung begleiten
  • IT-Security und Compliance: Schutz, Richtlinien & Sicherheit


Beratung anfragen

FAQs für Banken, Versicherungen & Finanzdienstleister

Wir beantworten zentrale Fragen rund um Smart Work, M365, Azure und Compliance

Finanzunternehmen bewegen sich in einem besonders anspruchsvollen Spannungsfeld: Moderne Arbeitsweisen, KI und Cloud-Technologien sollen Effizienz schaffen, müssen aber gleichzeitig regulatorische Anforderungen, Sicherheit und Nachvollziehbarkeit erfüllen.

In unseren FAQs beantworten wir typische Fragen rund um Microsoft 365, Azure, DORA, KI, Automatisierung und IT-Security – und geben eine erste Orientierung, wie sich moderne Technologien auch in regulierten Umgebungen sicher und praxisnah einsetzen lassen.

Ein Smart Workplace in der Finanzbranche bezeichnet eine moderne, digitale Arbeitsumgebung, die Mitarbeitende mit intelligenten Tools, Automatisierungen und KI-gestützten Prozessen unterstützt und dabei alle regulatorischen Anforderungen wie DORA, BAIT, MaRisk und KRITIS vollständig erfüllt. Es geht nicht nur um neue Software, sondern um eine ganzheitliche Transformation der Art, wie Ihre Teams arbeiten.

Die Einführung von Microsoft 365 in Banken und Versicherungen erfordert eine sorgfältige Risikoanalyse, eine Datenschutz-Folgenabschätzung sowie die Sicherstellung von Anforderungen aus DORA, BAIT und MaRisk, insbesondere in Bezug auf Drittanbieter-Risikomanagement, Datensouveränität und Auditierbarkeit. Provectus begleitet diesen Prozess von der Planung bis zur Abnahme durch Revision und Aufsichtsbehörden.

DORA: der Digital Operational Resilience Act ist seit Januar 2025 für alle Finanzinstitute in der EU verpflichtend. Er regelt, wie Banken, Versicherungen und weitere Finanzdienstleister ihre digitale Betriebsstabilität sicherstellen müssen: von der IT-Risikosteuerung über Incident Reporting bis hin zum Management von IKT-Drittanbietern. Wer DORA nicht erfüllt, riskiert aufsichtsrechtliche Konsequenzen.

KI und Automatisierung sind auch im regulierten Finanzumfeld möglich, wenn sie strukturiert eingeführt werden. Entscheidend sind Transparenz, Nachvollziehbarkeit und Revisionssicherheit der eingesetzten Systeme. Provectus hilft Finanzinstituten, KI-Anwendungen und automatisierte Prozesse so aufzusetzen, dass sie den Anforderungen der BaFin und des EU AI Acts standhalten.

Die drei zentralen Herausforderungen sind: erstens der wachsende regulatorische Druck durch DORA, KRITIS, BAIT und MaRisk, zweitens gewachsene Legacy-Systeme, die Modernisierungsvorhaben komplex machen, und drittens der Innovationsdruck durch Fintechs und steigende Kundenerwartungen bei gleichzeitig hohen Stabilitätsanforderungen.

Gerade im Finanzumfeld sind Datensouveränität, regulatorische Anforderungen und ein kontrollierbarer Cloud-Betrieb entscheidend. Mit Microsofts EU Data Boundary und einer darauf abgestimmten Azure-Architektur können wir die Verarbeitung und Speicherung relevanter Kundendaten konsequent auf europäische Anforderungen ausrichten. Ergänzend schaffen wir mit klaren Rollen und Berechtigungen, zentralen Policies, Security-Baselines und kontinuierlichem Monitoring eine standardisierte und nachvollziehbare Azure Foundation. So entsteht eine belastbare Basis für einen sicheren, transparenten und compliance-orientierten Cloud-Betrieb.

Azure-Kosten verändern sich mit der Nutzung der Plattform. Deshalb betrachten wir Kostenoptimierung nicht als einmaliges Projekt, sondern als kontinuierliche Aufgabe. Im laufenden Betrieb analysieren wir Verbrauch, Risiken und Optimierungspotenziale und leiten daraus konkrete Maßnahmen ab. Unser Cost & Risk Report schafft dabei regelmäßig Transparenz über Kostenentwicklung, Einsparpotenziale und technische Risiken – und liefert eine konkrete Entscheidungsgrundlage für IT-Verantwortliche.

Ein zentraler Bestandteil unseres Managed Services ist der regelmäßige Cost & Risk Report. Er verbindet die wirtschaftliche Betrachtung der Azure-Plattform mit technischen und betrieblichen Risiken und macht transparent, wo Handlungsbedarf besteht. Darauf aufbauend übernehmen wir den laufenden Betrieb und die Weiterentwicklung der Plattform – von Governance, Policies und Berechtigungen über Security und Monitoring bis zur kontinuierlichen Kostenoptimierung. So erhalten Kunden nicht nur einen stabilen Azure-Betrieb, sondern eine Plattform, die laufend hinsichtlich Kosten, Sicherheit und Risiken optimiert wird.

Provectus kombiniert tiefe technische Expertise in Microsoft- und Citrix-Technologien mit nachgewiesener Erfahrung im regulierten Finanzumfeld. Wir kennen die Anforderungen von BaFin, BSI und DORA aus der Praxis – und begleiten unsere Kunden nicht nur bei der Einführung, sondern auch beim langfristigen Betrieb und der Weiterentwicklung ihrer IT-Umgebung.

Kontakt

Ihr persönlicher Ansprechpartner

Bei welchem Projekt oder welcher Herausforderung dürfen wir Sie unterstützen? Wir sind gerne für Sie da.

Jörg Kralemann

+49 89  71040920

daniel@provectus.de


Zum Kontaktformular


News und aktuelle Themen

Alles Wissenswerte
Webinar

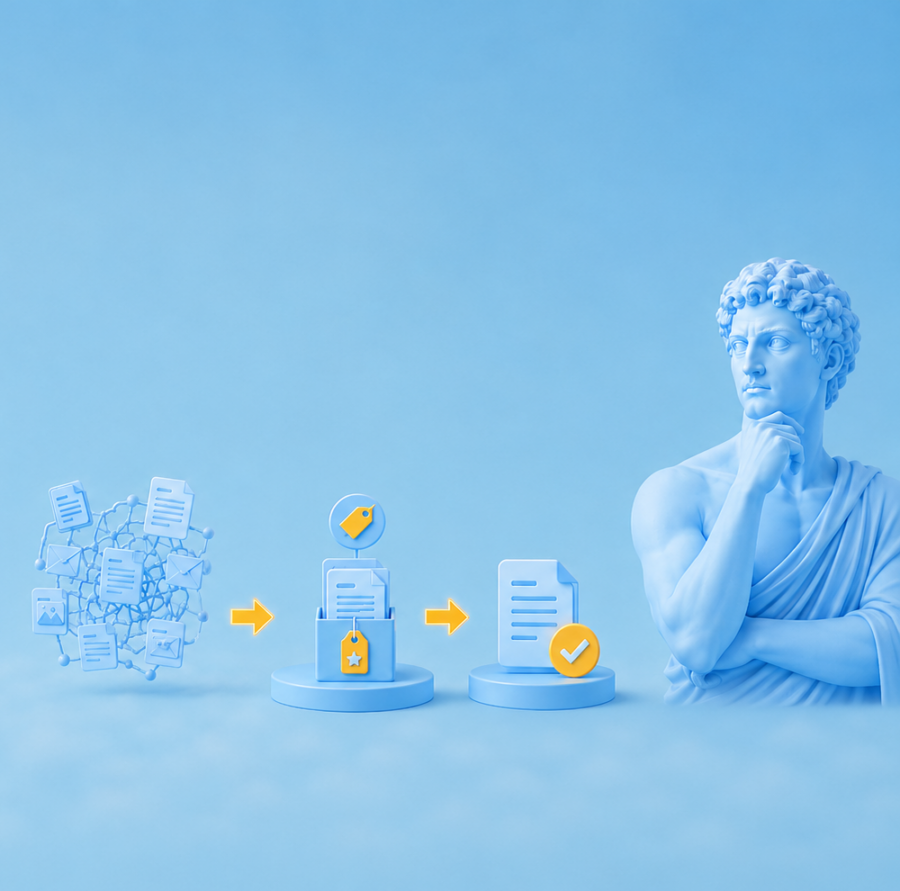
Datenklassifizierung: Was NIS2, Copilot und KI von Ihren Daten einfordern und wie Sie jetzt das Fundament legen, das wirklich hält

Viele Unternehmen haben Sensitivity Labels – und trotzdem bleiben große Teile ihrer Daten unklassifiziert. Im Webinar zeigen wir, wie Microsoft Purview und Informationscluster die Basis für Copilot, KI und Compliance schaffen.
Weiterlesen
Webinar

Wenn die KI-Idee schneller ist als die Cloud-Reife

Wie wird aus einer guten KI-Idee eine tragfähige Lösung? Im Webinar zeigen wir anhand eines Praxisbeispiels, welche Cloud-, Daten- und Betriebsgrundlagen es braucht, damit KI-Anwendungen sicher, nutzbar und erweiterbar werden.
Weiterlesen
Blogbeitrag

Microsoft Funding für Ihre Azure-Projekte

Welche Azure-Projekte können von Microsoft Funding profitieren? Unser Beitrag zeigt, welche Vorhaben infrage kommen, wann sich eine Prüfung lohnt und wie aus einer Projektidee eine konkrete Fördermöglichkeit wird.
Weiterlesen
Webinar

Von der Cloud-Idee zum konkreten Azure-Projekt: Mit Microsoft Funding schneller in die Umsetzung

Wie wird aus der Entscheidung für Azure ein konkretes Projekt? In unserem Webinar erfahren Sie, wie Sie Migration und Modernisierung strukturiert planen, Workloads priorisieren und Microsoft Funding gezielt einbinden.
Weiterlesen
Blogbeitrag

Microsoft setzt auf Passkeys: Warum Unternehmen jetzt ihre MFA-Prozesse neu denken sollten 

Microsoft setzt zunehmend auf Passkeys und phishing-resistente Authentifizierung. Wir zeigen, was das für Onboarding und MFA-Recovery bedeutet und wie der Temporary Access Pass dabei unterstützt.
Weiterlesen
Blogbeitrag

mbuf Jahreskongress 2026

Das Event des Microsoft Business User Forums – Austausch, Wissen und Vernetzung im Microsoft-Umfeld. Seien Sie dabei!
Weiterlesen
M365 Summit

M365 Summit – Bereit für die Zukunft mit Microsoft 365?

Treffen Sie uns beim M365 Summit 2026 in Mainz und erleben Sie unsere Session mit MLP rund um Power Platform und KI-Transformation.
Weiterlesen
Blogbeitrag

Warum Exit-Readiness zu einer belastbaren Cloud-Strategie gehört 

DORA, NIS2, DSGVO & Co. erhöhen die Anforderungen an den Umgang mit Cloud-Abhängigkeiten. Wir zeigen, warum Exit-Readiness zunehmend zur Compliance-Pflicht wird und welche Nachweise Auditoren konkret erwarten.
Weiterlesen
Blogbeitrag

Typische KI-Workflows im Unternehmen: Welche Aufgaben in Chat, Agenten und Zielsysteme gehören

Gute KI-Workflows entstehen durch klare Arbeitsteilung: Wir zeigen, welches Werkzeug sich für welchen Arbeitsschritt eignet – und wie KI dadurch effizienter und wirtschaftlicher wird.
Weiterlesen
Blogbeitrag

Warum Cloud Exit kein Widerspruch zur Cloud-Strategie ist

Was bedeutet Cloud Exit wirklich? Erfahren Sie, warum Unternehmen trotz Microsoft Cloud auf Exit-Readiness setzen sollten und welche Rolle DORA, NIS2 und DSGVO spielen.
Weiterlesen